NAS 구축기 8부 – Docker 자동 업데이트, Watchtower로 어디까지 자동화할까?
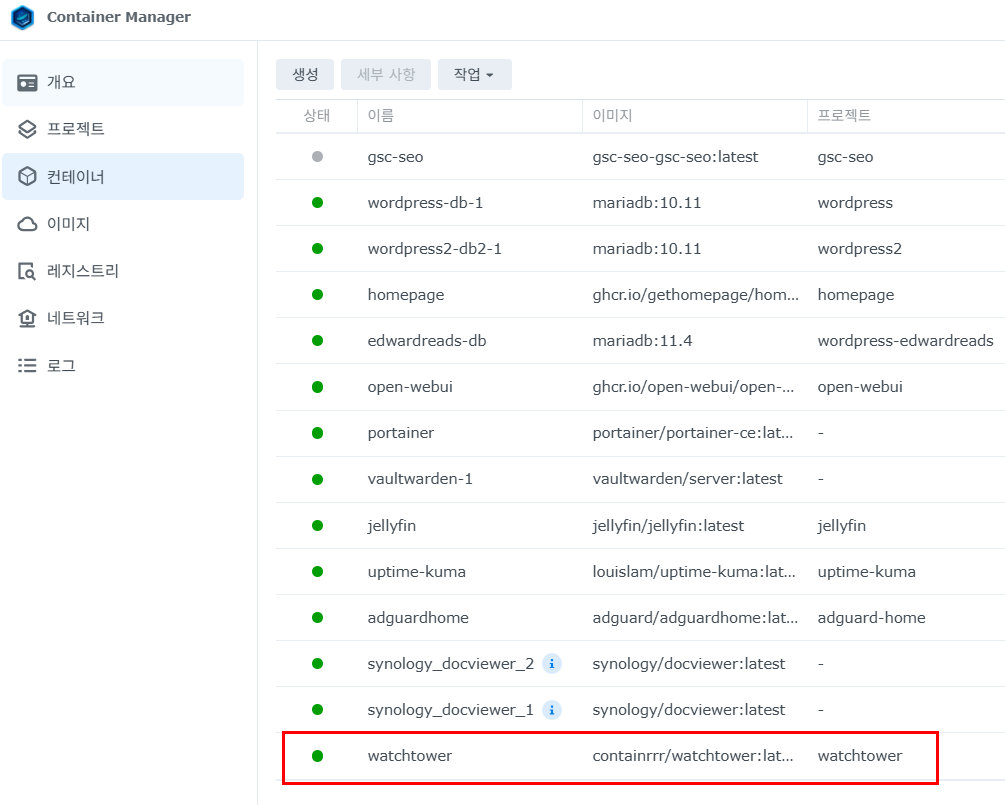
watchtower

서비스가 늘어나자 업데이트 관리가 일이 되기 시작했다 NAS에 Docker 서비스를 하나씩 추가할 때는 새로운 기능을 만들어가는 과정이 재미있었다. WordPress를 운영하고, Vaultwarden과 Jellyfin을 설치하고, AdGuard Home과 Uptime Kuma까지 추가하면서 NAS의 활용도도 조금씩 높아졌다. 처음에는 서비스를 설치하고 정상적으로 작동하는지 확인하는 것만으로도 충분했다. 문제가 생기면 설정을 살펴보고, 필요한 내용을 찾아 수정하면 됐다. 그런데 운영하는 서비스가 많아지면서 새로운 고민이 … 더 읽기
NAS 구축기 7부 — 서비스를 계속 추가하다 보니 정상적으로 작동하는지 확인할 방법이 필요했다

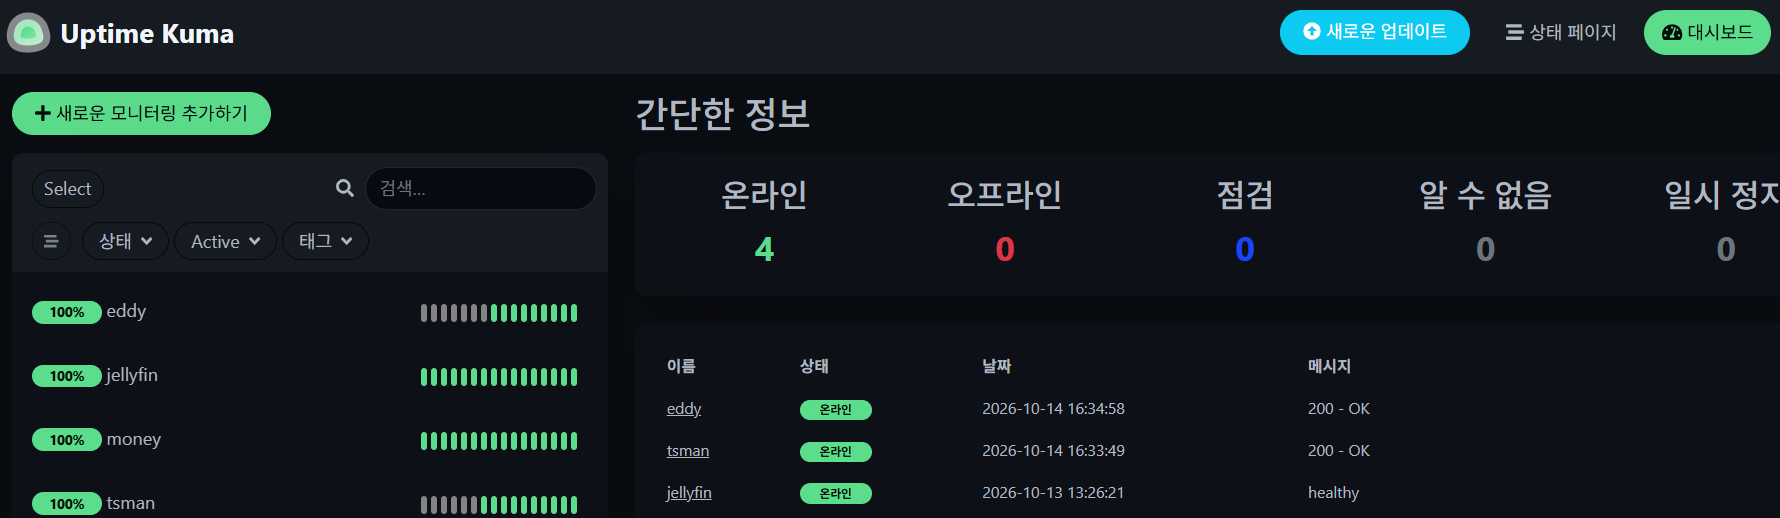
업타임 쿠마

처음 NAS를 구매했을 때는 파일을 저장하고 사진을 백업하는 것이 목적이었다. 그런데 Docker를 사용하기 시작하면서 WordPress를 만들고, Vaultwarden과 Jellyfin을 설치하고, AdGuard Home까지 추가하게 됐다. 여러 서비스를 하나의 NAS에서 운영할 수 있다는 것이 재미있었다. 하지만 서비스가 늘어나면서 새로운 고민이 생겼다. 지금 실행하고 있는 서비스들이 정상적으로 작동하고 있는지 어떻게 확인할 수 있을까? 이전에는 문제가 생기면 해당 컨테이너를 찾아보고 … 더 읽기

NAS 구축기 6부 — AdGuard Home을 설치하니 NAS가 집안의 DNS 서버가 됐다

adguard

지금까지는 NAS에 서비스를 하나씩 올리고, 외부에서 접속할 수 있는 방법을 만들고, Tailscale을 이용해 내 기기와 NAS를 연결하는 과정까지 정리했다. 그런데 Tailscale을 사용하다 보니 한 가지가 더 궁금해졌다. 인터넷에 접속할 때 우리가 입력하는 주소는 실제로 어떻게 찾아가는 걸까? 예를 들어 브라우저에서 어떤 사이트의 주소를 입력하면 컴퓨터는 그 이름에 해당하는 서버의 주소를 찾아야 한다. 그 역할을 하는 … 더 읽기

NAS 구축기 5부 — Tailscale을 설치하니 해외에서도 내 NAS가 가까워졌다

nas tailscale

4부에서는 Cloudflare Tunnel을 이용해 NAS에서 운영하는 웹서비스를 외부에 연결하는 과정을 정리했다. 그 작업을 하고 나니 한 가지가 더 궁금해졌다. 웹사이트처럼 인터넷에 공개해야 하는 서비스도 있지만, 반대로 나만 사용하는 서비스는 굳이 인터넷에 공개하지 않고 사용할 수 없을까? 특히 NAS에 저장된 파일이나 개인적으로 사용하는 서비스까지 모두 외부에 공개하는 방식은 썩 마음에 들지 않았다. 그때 사용하기 시작한 것이 … 더 읽기

NAS 구축기 4부 — Cloudflare Tunnel을 직접 붙여보니 생각보다 쉽지 않았다

클라우드 플래어 터널링

3부에서는 하나의 NAS에서 여러 서비스를 운영하기 위해 도메인을 각각 연결하고, Reverse Proxy를 이용해 원하는 서비스로 연결하는 과정을 정리했다. 그때까지만 해도 나름 만족스러웠다. 웹사이트도 잘 열렸고, 각 서비스도 원하는 주소로 접속할 수 있었다. 그런데 NAS를 계속 운영하다 보니 한 가지가 계속 마음에 걸렸다. “지금의 외부 접속 방식을 굳이 그대로 유지해야 할까?” 이미 Cloudflare를 사용하고 있었고, 다른 … 더 읽기