ISO 27001 산출물 살펴보기 ⑨ — 정보자산 관리대장, 무엇을 보호하고 누가 책임지는지 파악하다
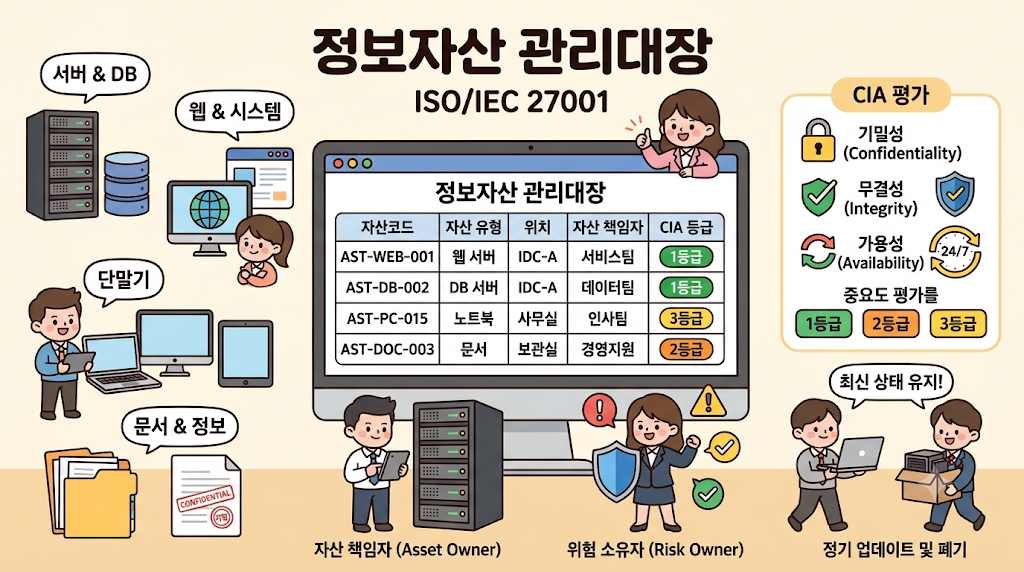
iso27001 정보자산 관리대장

ISO 27001 인증 준비 과정에서 컨설팅을 통해 받은 산출물을 하나씩 살펴보고 있다. 이번에 살펴볼 문서는 정보자산 관리대장이다. 정보자산이라고 하면 서버나 PC, 네트워크 장비부터 떠올리기 쉽다. 하지만 회사가 보호해야 할 자산은 훨씬 다양하다. 데이터베이스와 웹 서비스, 업무용 응용시스템, 소프트웨어, 문서 등 업무에 필요한 정보와 자산이 모두 관리 대상이 될 수 있다. 정보자산 관리대장은 이 자산들을 식별하고, … 더 읽기
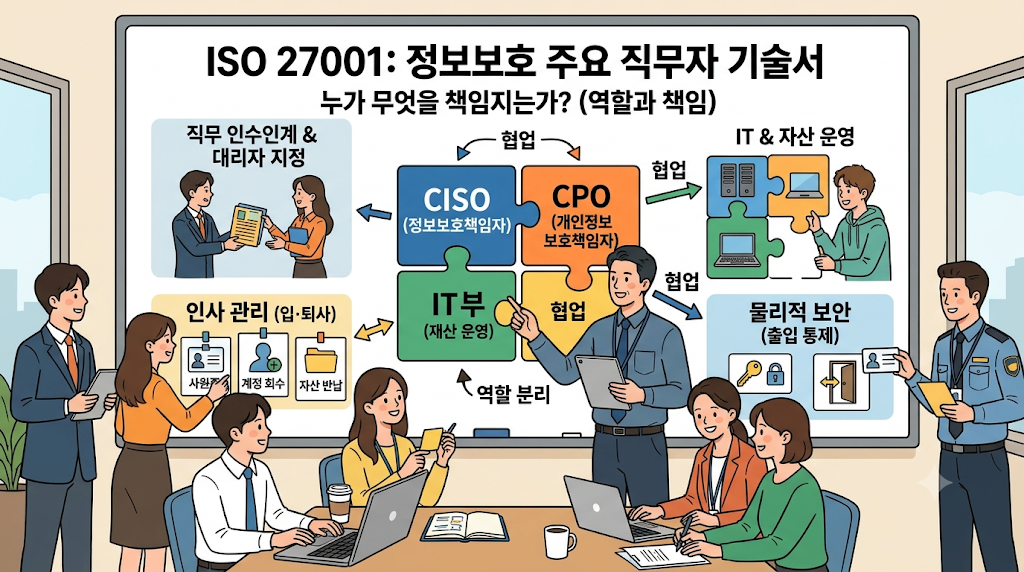
ISO 27001 산출물 살펴보기 ⑧ — 정보보호 주요 직무자 기술서, 누가 무엇을 책임지는가?

iso27001 정보보호 주요 직무자 기술서

ISO 27001 인증 준비 과정에서 컨설팅을 통해 받은 산출물을 하나씩 살펴보고 있다. 이번 문서는 정보보호 주요 직무자 기술서다. 이름만 보면 회사의 주요 직원과 담당 업무를 정리한 인사 문서처럼 보인다. 하지만 실제로는 정보보안과 관련된 업무를 누가 담당하고, 어떤 책임과 권한을 가지며, 구체적으로 무엇을 수행해야 하는지 정리하는 자료였다. ISO/IEC 27001:2022의 5.3항은 정보보안과 관련된 역할·책임·권한을 지정하고 조직 내에 … 더 읽기

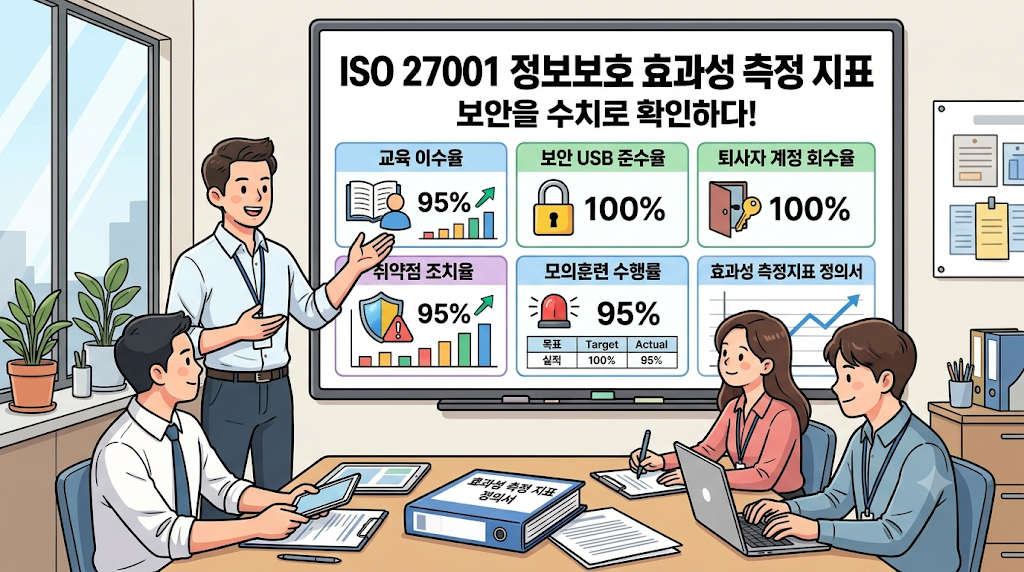
ISO 27001 산출물 살펴보기 ⑦ — 정보보호 효과성 측정 지표 정의서, 보안을 수치로 확인하다

iso27001 정보보호 효과성 측정 지표 정의서

ISO 27001 인증 준비 과정에서 컨설팅을 통해 받은 산출물을 하나씩 살펴보고 있다. 이번에 살펴볼 문서는 정보보호 효과성 측정 지표 정의서다. 이름만 보면 다소 어렵게 느껴질 수 있다. 하지만 실제로는 회사가 정보보안을 위해 어떤 활동을 수행하고 있으며, 그 결과가 목표에 도달했는지 확인하기 위한 자료다. 예를 들어 임직원들이 정보보안 교육을 얼마나 이수했는지, 승인된 보안 USB를 기준에 맞게 … 더 읽기

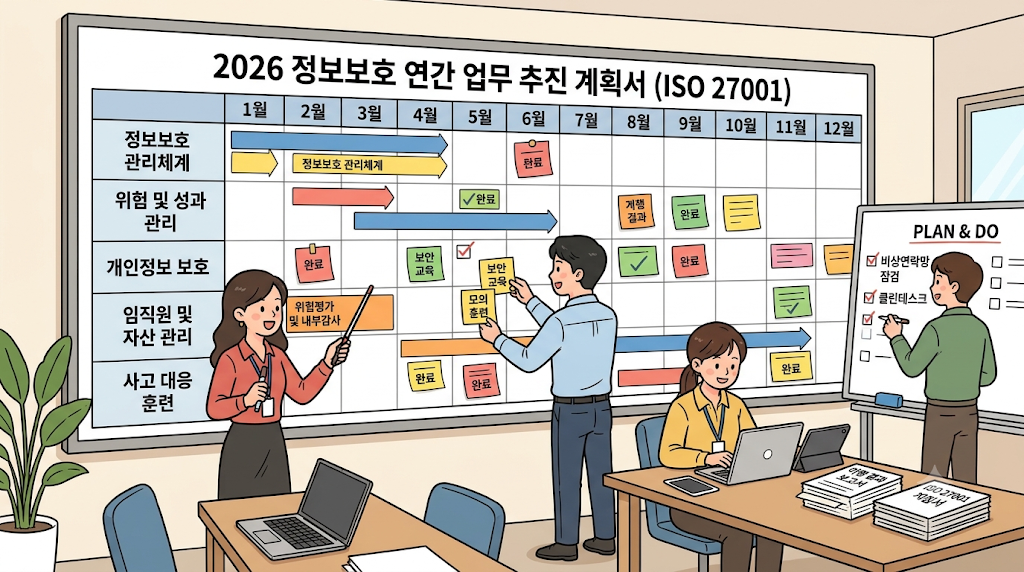
ISO 27001 산출물 살펴보기 ⑥ — 정보보호 연간 업무 추진 계획서, 보안 업무를 일정으로 만들다

iso27001 정보보호 연간 업무 추진 계획서

ISO 27001 인증 준비 과정에서 컨설팅을 통해 받은 산출물을 하나씩 살펴보고 있다. 이번 글 역시 표준 조항의 순서가 아니라 실제로 받은 문서의 구성과 역할을 중심으로 정리했다. 이번에 살펴볼 문서는 정보보호 연간 업무 추진 계획서다. 앞서 정보보호 정책서와 지침서, 절차서를 통해 회사의 보안 원칙과 업무 기준을 살펴봤고, 정보보호위원회 구성 및 운영 방안에서는 주요 보안 현안을 누가 … 더 읽기

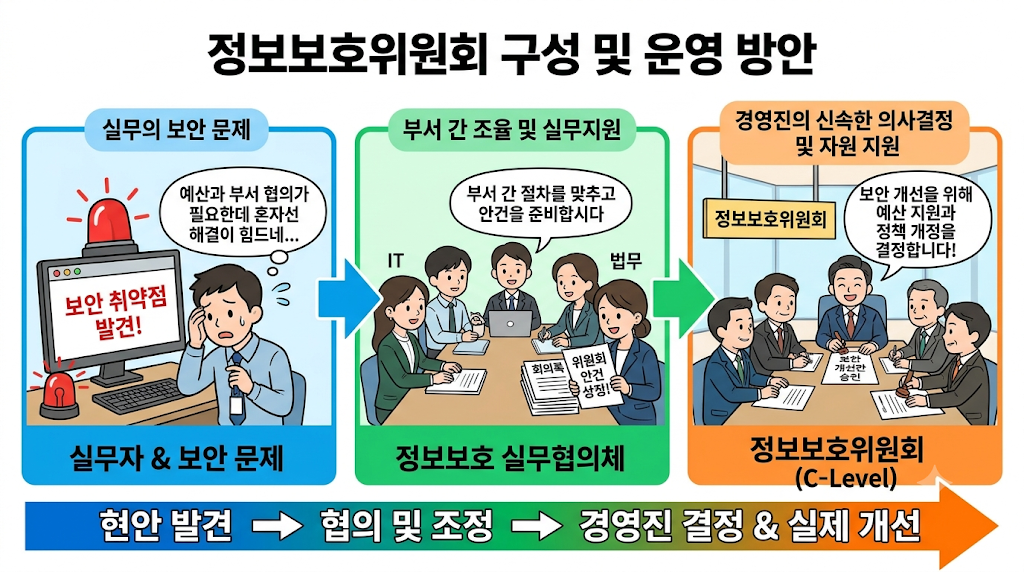
ISO 27001 산출물 살펴보기 ⑤ — 정보보호위원회 구성 및 운영 방안, 보안 문제를 경영진의 결정으로 연결하다

iso27001 정보보호위원회 구성 문서

ISO 27001 인증 준비 과정에서 컨설팅을 통해 받은 산출물을 하나씩 살펴보고 있다. 이번 글은 산출물의 실제 구성과 역할을 중심으로 정리한 것으로, 반드시 ISO 표준의 요구사항 순서대로 소개하는 것은 아니다. 이번에 살펴볼 문서는 정보보호위원회 구성 및 운영 방안이다. 앞서 정보보호 정책서와 지침서, 절차서를 살펴봤다면 이번 문서는 그 원칙을 실제로 실행하기 위한 의사결정 구조에 관한 자료다. 정책서가 … 더 읽기