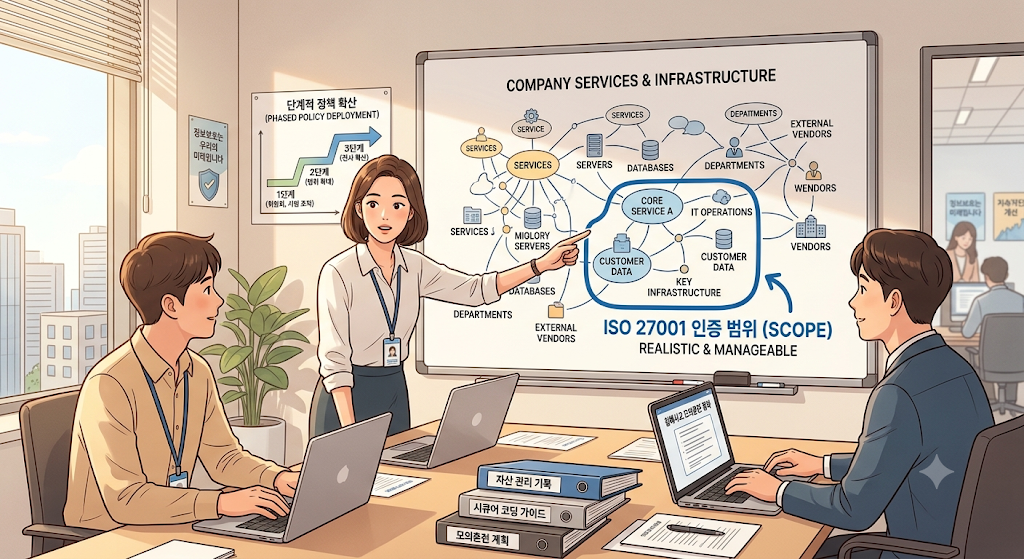
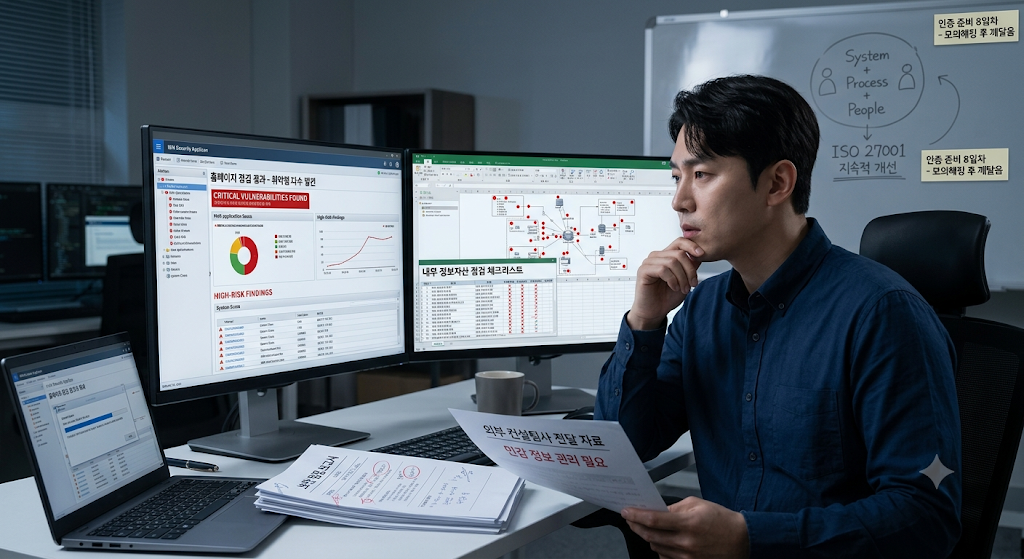
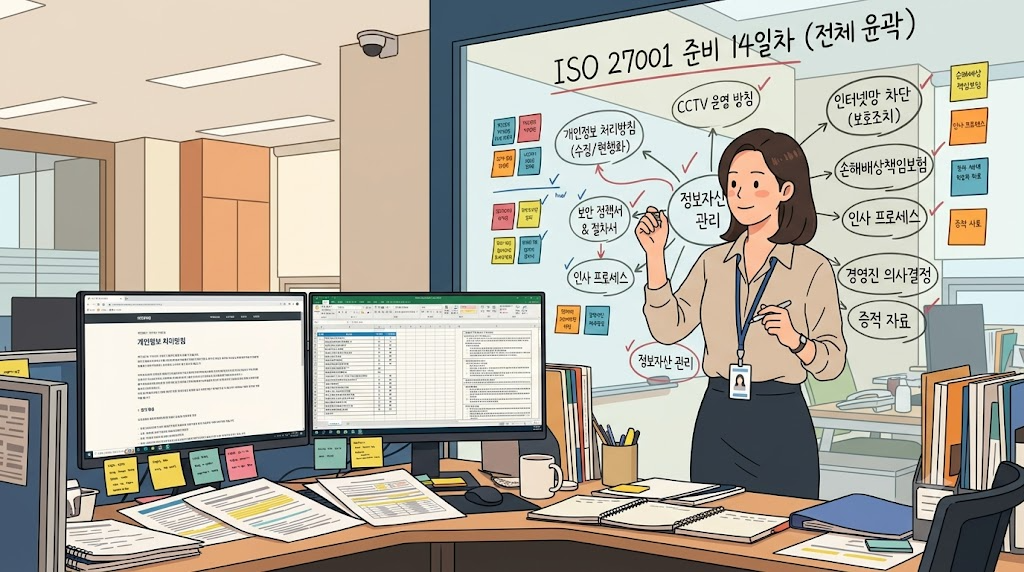
ISO 27001 인증 준비 14일차 — 개인정보 처리방침을 수정하다 보니 인증의 윤곽이 보이기 시작했다
iso27001

ISO 27001 인증 준비 14일차. 오늘은 회사의 대표 홈페이지에 공개되어 있는 개인정보 처리방침을 다시 살펴봤다. 앞서 인사 프로세스와 정보보안 정책서, 절차서 등을 확인했다면 이번에는 실제 외부에 공개되어 있는 개인정보 처리방침이 회사의 업무와 제대로 맞아떨어지는지 확인하는 과정이었다. 처음에는 홈페이지에 게시된 문서를 수정하는 정도로 생각했다. 하지만 막상 내용을 살펴보니 단순히 문구 몇 개를 수정하는 것으로 끝날 일이 … 더 읽기
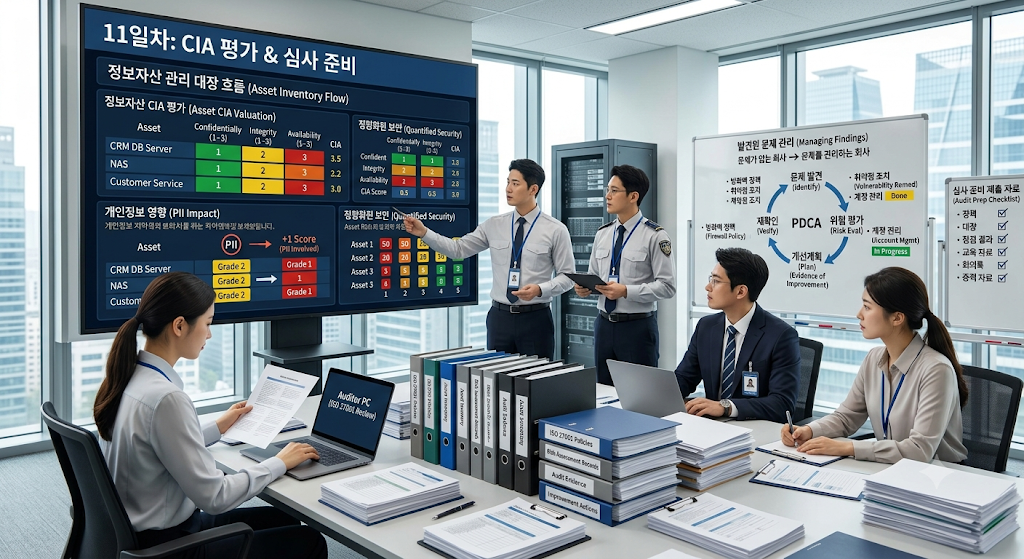
ISO 27001 인증 준비 11일차 — 정보자산의 중요도를 숫자로 매겨보니

iso27001

ISO 27001 인증 준비 11일차. 매일 새로운 것을 배우고 있다. 처음에는 회사의 조직과 업무를 알아봤고, 그다음에는 계정과 방화벽, 개인정보, 개발과 운영, 취약점 점검까지 하나씩 들여다봤다. 그리고 이제는 지금까지 확인한 정보들을 조금 더 체계적으로 정리하는 단계로 들어가고 있다. 11일차에는 정보자산관리대장을 다시 살펴봤다. 그리고 그 안에서 중요하게 확인한 것이 바로 CIA였다. CIA가 뭐지? 정보보호에서 말하는 CIA는 우리가 … 더 읽기

ISO 27001 인증 준비 10일차 — 개발자가 운영까지 하면 안 되는 걸까?

iso27001

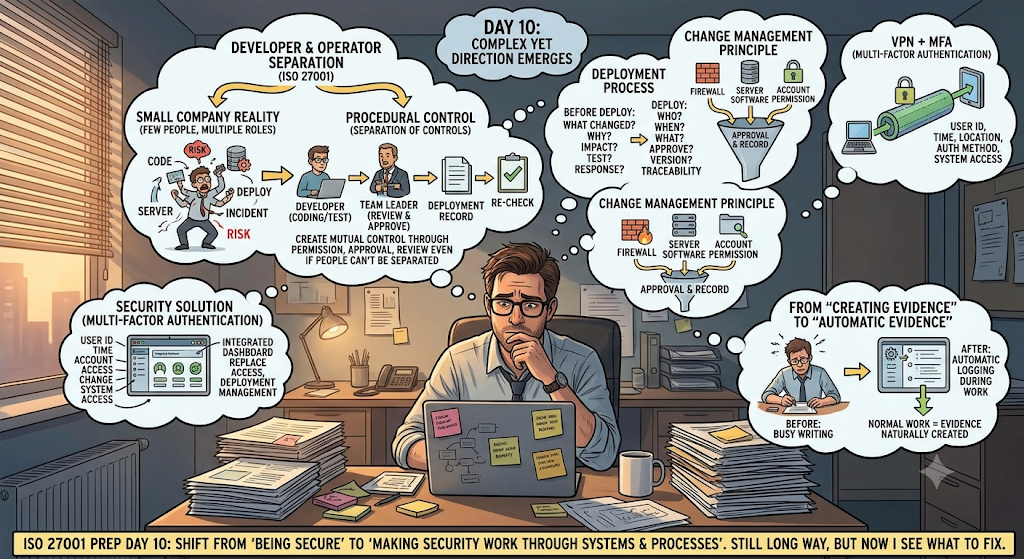
ISO 27001 인증 준비 10일차. 요즘 하루하루가 너무 바쁘다. 아침에 출근해서 미팅을 하고, 미팅이 끝나면 또 다른 미팅을 하고, 그 사이에 필요한 자료를 찾고, 확인해야 할 내용을 정리하고, 다시 관련 부서와 이야기를 나눈다. 이렇게 하루가 지나간다. 문제는 하루가 끝났다고 일이 끝나는 것이 아니라는 것이다. 오늘 들었던 이야기를 정리하다 보면 어제 이야기했던 내용과 연결되고, 그걸 따라가다 … 더 읽기

ISO 27001 인증 준비 9일차 — 결국 모든 것을 인증받을 필요는 없었다

iso27001 인증 범위

ISO 27001 인증 준비 9일차. 이제 조금씩 방향이 잡히기 시작했다. 그동안은 회사의 조직과 업무를 살펴보고, 개인정보가 어디에서 어떻게 처리되는지 확인하고, 방화벽과 서버, 홈페이지의 보안상태를 점검하고, 각종 문제점과 부족한 증적을 찾아내는 일을 해왔다. 그렇게 하나씩 들여다보다 보니 어느 순간 이런 생각이 들었다. “그런데 이 모든 것을 정말 다 인증 대상으로 만들어야 하는 걸까?” 우리 회사의 서비스는 … 더 읽기

ISO 27001 인증 준비 8일차 — 모의해킹을 돌리고 나서야 보이기 시작한 것들

iso27001 모의해킹

ISO 27001 인증 준비 8일차. 8일차에는 조금 색다른 일을 했다. 이날은 말이나 문서가 아니라 실제 시스템을 대상으로 모의해킹과 취약점 점검을 해보는 날이었다. 그동안 컨설팅을 받으면서 계속 들었던 이야기가 있었다. “보안 수준을 확인해야 한다.” “취약점이 있는지 점검해야 한다.” “모의해킹도 필요하다.” 머리로는 모두 알고 있었다. 그런데 직접 툴을 돌려서 결과를 보기 시작하니 느낌이 완전히 달랐다. 실제 홈페이지를 … 더 읽기