ISO 27001 산출물 살펴보기 ④ — 정보보호 정책·지침·절차, 회사 보안 규칙을 세우다
iso27001 정보보안정책 지침 절차

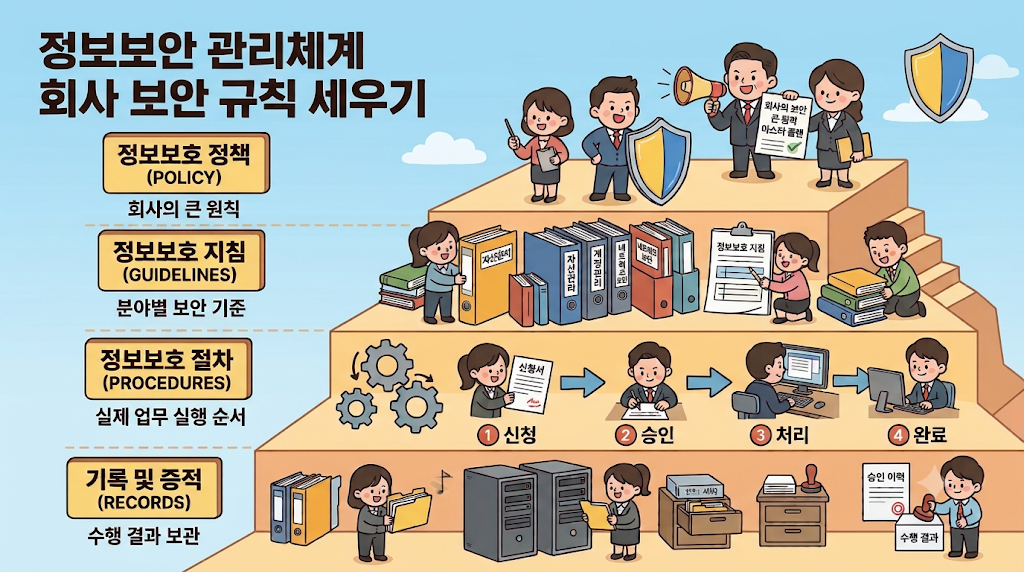
ISO 27001 인증 준비 과정에서 컨설팅을 통해 받은 산출물을 하나씩 살펴보고 있다. 이번에 살펴볼 문서는 회사의 정보보안 관리체계에서 기본이 되는 정보보호 정책서, 정보보호 지침서, 정보보호 절차서다. 처음에는 세 가지 문서가 비슷한 내용을 반복해서 담고 있는 것처럼 보였다. 하지만 자세히 살펴보니 각각의 역할이 달랐다. 정책서는 회사가 지켜야 할 큰 원칙을 정하고, 지침서는 분야별 관리 기준을 구체화하며, … 더 읽기
ISO 27001 산출물 살펴보기 ③ — 적용성 명세서(SoA), 어떤 보안통제를 적용할 것인가?

iso27001 soa 보고서

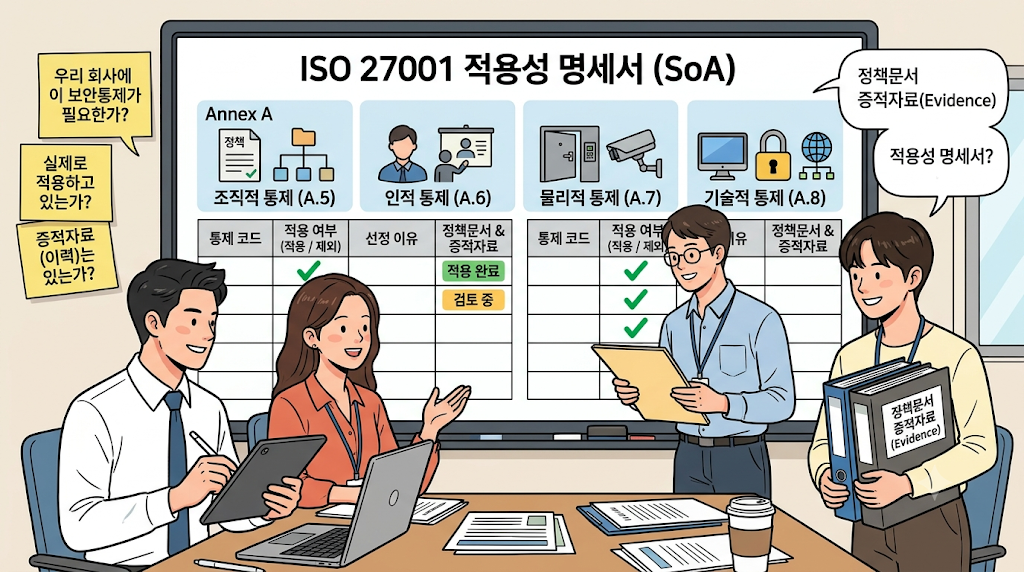
ISO 27001 인증 준비 과정에서 세 번째로 살펴볼 문서는 적용성 명세서, SoA(Statement of Applicability)다. 앞서 인증범위 정의서를 통해 인증 대상이 되는 업무와 시스템을 살펴봤고, 이해관계자 조직상황 분석서를 통해 회사 안팎의 요구사항과 업무환경을 정리했다. 그렇다면 이제는 우리 회사에 어떤 정보보호 통제가 필요한지 판단할 차례다. SoA는 이 과정에서 만들어지는 핵심 산출물이다. 어떤 통제를 선택했는지, 선택한 이유는 무엇인지, … 더 읽기

ISO 27001 산출물 살펴보기 ② — 이해관계자 조직상황 분석서, 회사 안팎의 보안 요구를 파악하다

iso27001 이해관계자 조직상황 분석서

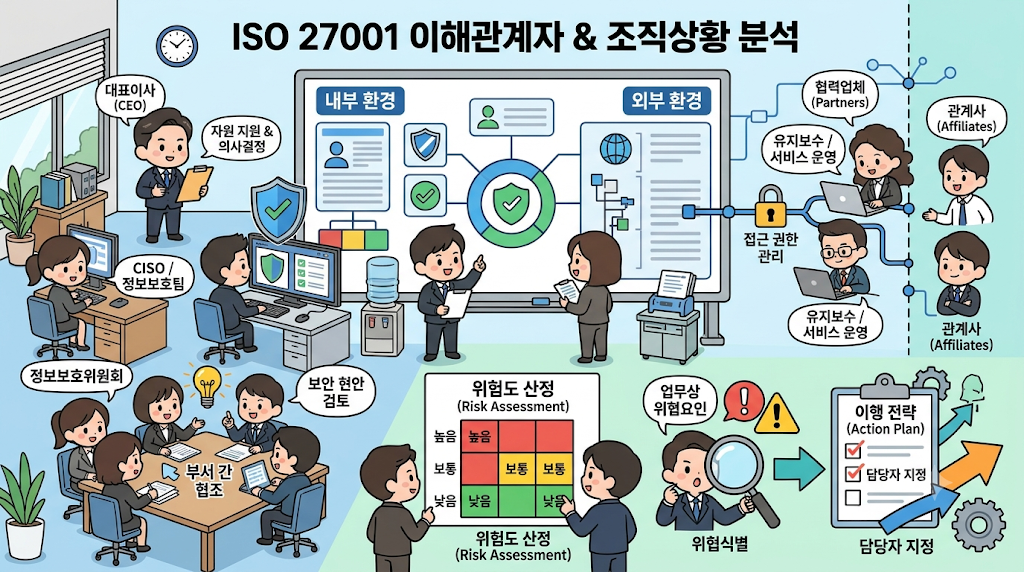
ISO 27001 인증 준비 과정에서 두 번째로 살펴볼 산출물은 이해관계자 조직상황 분석서다. 인증범위 정의서가 어떤 업무와 시스템을 인증 대상으로 삼을지 정리하는 문서였다면, 이번 문서는 그 업무를 둘러싼 환경과 사람, 조직의 요구사항을 살펴보는 자료였다. 처음에는 이해관계자 목록과 조직 현황을 정리한 문서라고 생각했다. 하지만 실제 내용을 살펴보니 조금 더 복잡했다. 대표이사와 정보보호 담당 조직은 어떤 역할을 하는지, … 더 읽기

ISO 27001 산출물 살펴보기 ① — 인증범위 정의서, 어디까지를 인증받을 것인가?

iso27001 인증범위 정의서

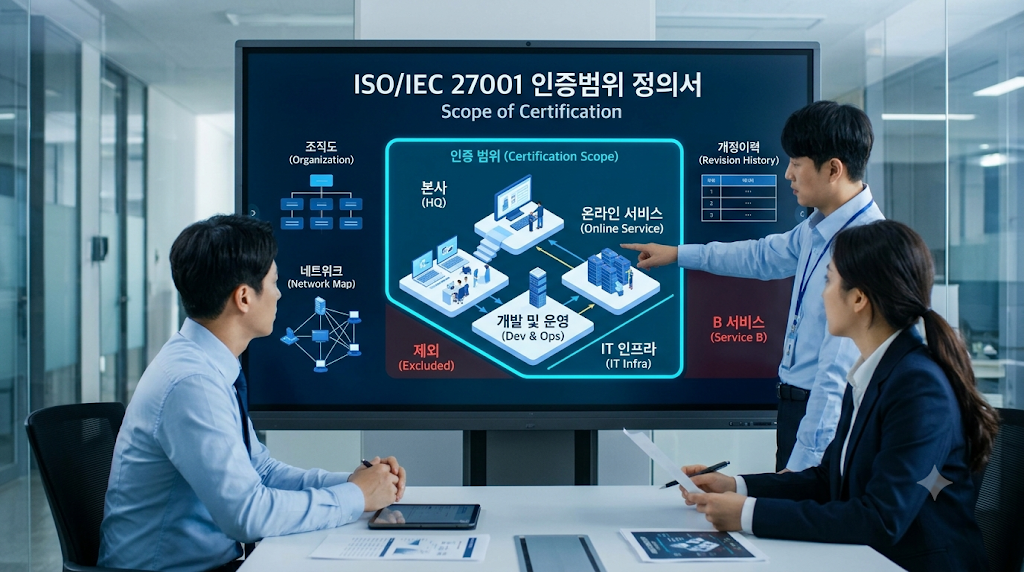
ISO 27001 인증 준비 과정에서 컨설팅을 통해 만들어진 산출물을 하나씩 살펴보기로 했다. 첫 번째 문서는 바로 인증범위 정의서다. 처음에는 인증받을 서비스나 부서를 정리한 문서 정도로 생각했다. 하지만 실제 자료를 살펴보니 단순히 대상 목록을 작성하는 수준이 아니었다. 회사의 사업, 조직, 정보시스템, 네트워크, 정보보호 운영체계까지 전체적인 모습을 파악할 수 있도록 정리한 문서였다. 그렇다면 이 문서에서 가장 중요한 … 더 읽기

ISO 27001 인증 준비 15일차 — 내부감사 결과는 냉정했지만, 심사원의 시선에서 배운 것들

iso27001 내부감사

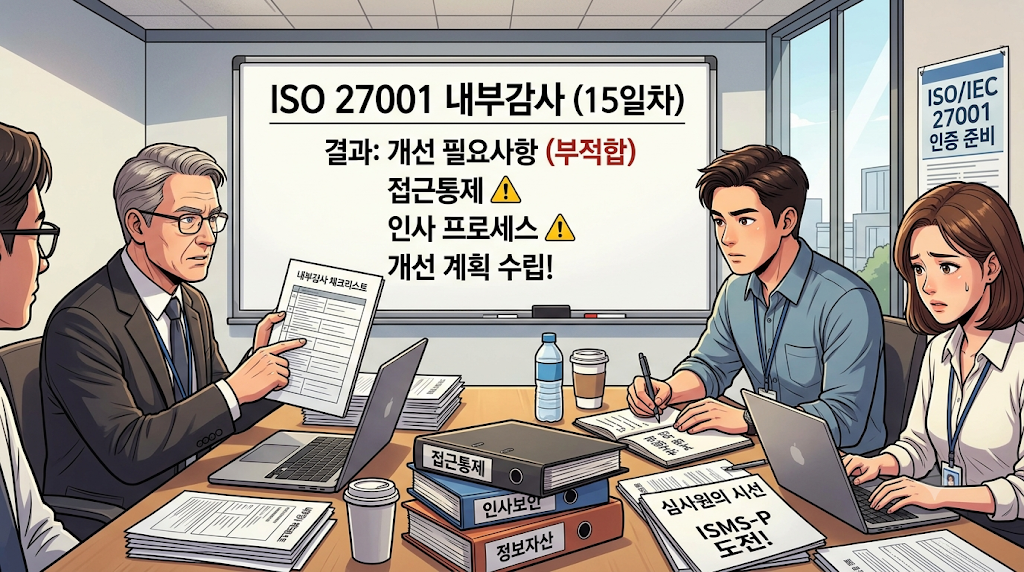
오늘은 드디어 내부감사를 받았다. 그동안 컨설팅을 진행하면서 수많은 문서를 확인하고, 각 부서와 인터뷰하고, 정보자산과 보안 프로세스를 하나씩 점검해 왔다. 그리고 이번에는 그동안 준비한 내용이 실제로 어느 정도 수준인지 외부 전문가의 시선으로 확인받는 시간이 찾아왔다. ISO 27001에는 내부감사 과정이 필요하고, 그 결과와 감사 활동을 입증할 수 있는 기록도 남겨야 한다. 우리 회사는 컨설팅을 진행하고 있었기 때문에 … 더 읽기