ISO 27001 산출물 살펴보기 ④ — 정보보호 정책·지침·절차, 회사 보안 규칙을 세우다
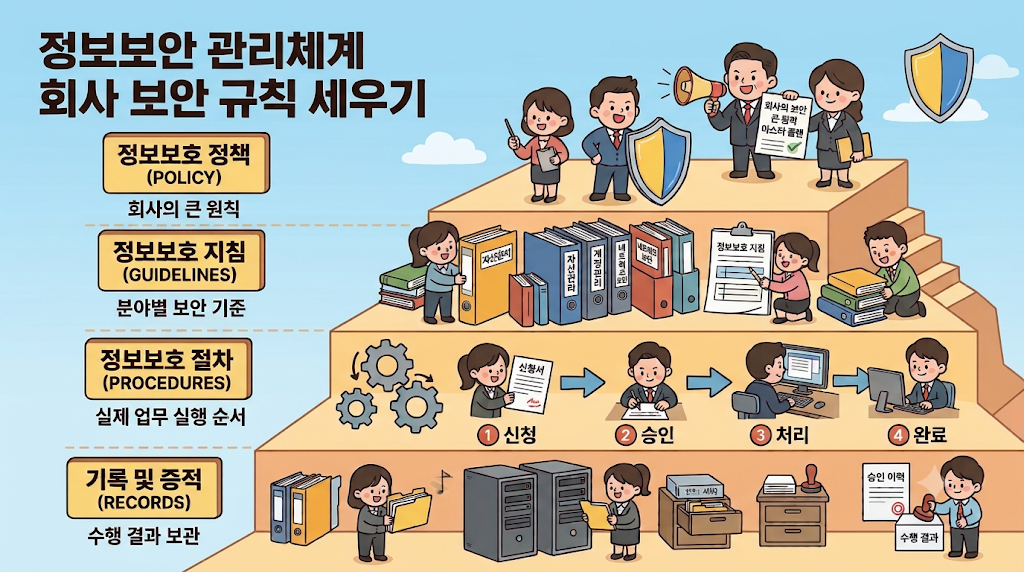
iso27001 정보보안정책 지침 절차

ISO 27001 인증 준비 과정에서 컨설팅을 통해 받은 산출물을 하나씩 살펴보고 있다. 이번에 살펴볼 문서는 회사의 정보보안 관리체계에서 기본이 되는 정보보호 정책서, 정보보호 지침서, 정보보호 절차서다. 처음에는 세 가지 문서가 비슷한 내용을 반복해서 담고 있는 것처럼 보였다. 하지만 자세히 살펴보니 각각의 역할이 달랐다. 정책서는 회사가 지켜야 할 큰 원칙을 정하고, 지침서는 분야별 관리 기준을 구체화하며, … 더 읽기
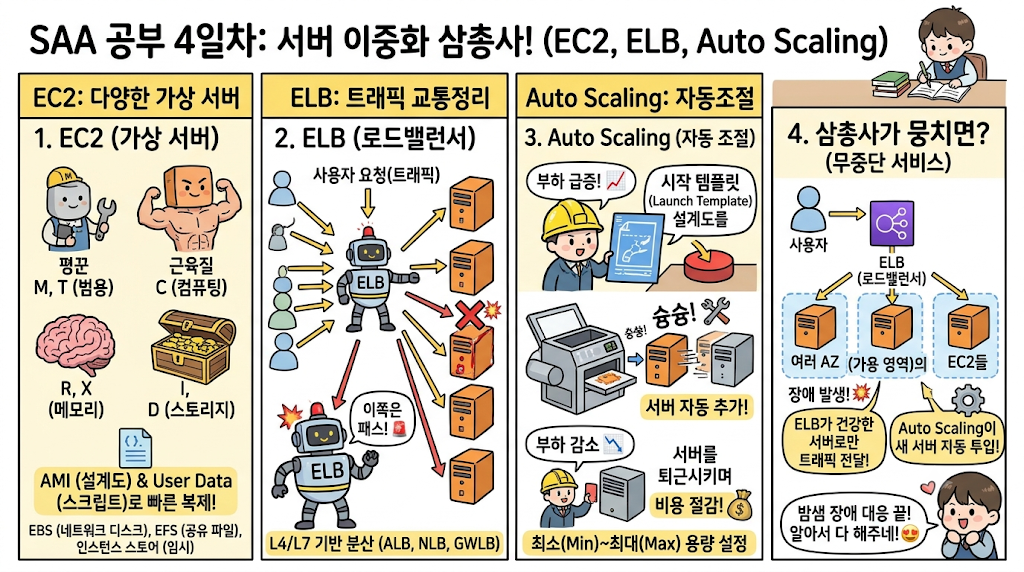
AWS SAA 공부 4일차 — EC2, ELB, Auto Scaling으로 서버 이중화를 다시 이해하다

AWS SAA 4일차 공부

4일차의 주제는 EC2, ELB, Auto Scaling이다. 세 서비스를 한데 묶은 이유가 있다. 온프레미스에서 웹 서비스를 이중화할 때도 서버를 여러 대 두고, 앞단에 로드밸런서를 두고, 장애가 나거나 부하가 늘면 서버를 교체하거나 추가한다. AWS에서는 이 세 가지 역할을 각각 EC2, ELB, Auto Scaling이 맡는다. EC2는 여러 모양의 가상 서버였다 EC2(Elastic Compute Cloud)는 AWS의 가상 서버다. 온프레미스에서 하이퍼바이저 … 더 읽기

ISO 27001 산출물 살펴보기 ③ — 적용성 명세서(SoA), 어떤 보안통제를 적용할 것인가?

iso27001 soa 보고서

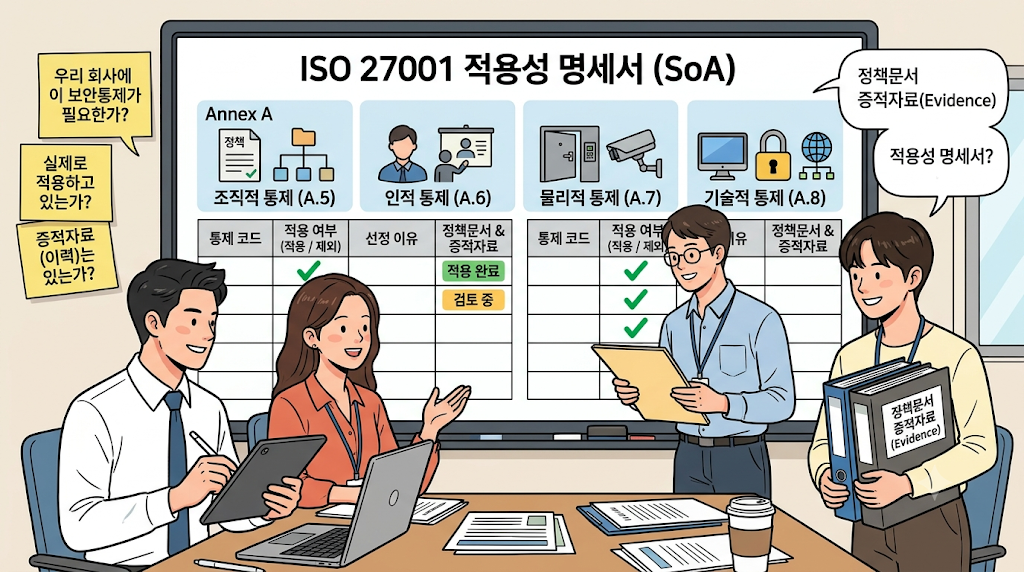
ISO 27001 인증 준비 과정에서 세 번째로 살펴볼 문서는 적용성 명세서, SoA(Statement of Applicability)다. 앞서 인증범위 정의서를 통해 인증 대상이 되는 업무와 시스템을 살펴봤고, 이해관계자 조직상황 분석서를 통해 회사 안팎의 요구사항과 업무환경을 정리했다. 그렇다면 이제는 우리 회사에 어떤 정보보호 통제가 필요한지 판단할 차례다. SoA는 이 과정에서 만들어지는 핵심 산출물이다. 어떤 통제를 선택했는지, 선택한 이유는 무엇인지, … 더 읽기

Cloudflare 이메일 라우팅으로 도메인 메일 무료로 만들기|SPF 레코드 충돌 해결까지

Cloudflare 이메일 라우팅

블로그를 운영하다 보면 문의 페이지에 적을 이메일 주소가 필요합니다. 애드센스 심사를 준비하면 더욱 그렇습니다. 저는 지금까지 개인 Gmail 주소를 그대로 적어 두었는데, 두 가지가 마음에 걸렸습니다. 그렇다고 메일 서버를 직접 운영하거나 유료 기업용 메일을 쓰기에는 부담이 컸습니다. 그래서 이미 도메인과 NAS 연결에 쓰고 있던 Cloudflare의 이메일 라우팅(Email Routing)을 써 보기로 했습니다. 결론부터 정리하면 이렇습니다. 1. … 더 읽기

ISO 27001 산출물 살펴보기 ② — 이해관계자 조직상황 분석서, 회사 안팎의 보안 요구를 파악하다

iso27001 이해관계자 조직상황 분석서

ISO 27001 인증 준비 과정에서 두 번째로 살펴볼 산출물은 이해관계자 조직상황 분석서다. 인증범위 정의서가 어떤 업무와 시스템을 인증 대상으로 삼을지 정리하는 문서였다면, 이번 문서는 그 업무를 둘러싼 환경과 사람, 조직의 요구사항을 살펴보는 자료였다. 처음에는 이해관계자 목록과 조직 현황을 정리한 문서라고 생각했다. 하지만 실제 내용을 살펴보니 조금 더 복잡했다. 대표이사와 정보보호 담당 조직은 어떤 역할을 하는지, … 더 읽기