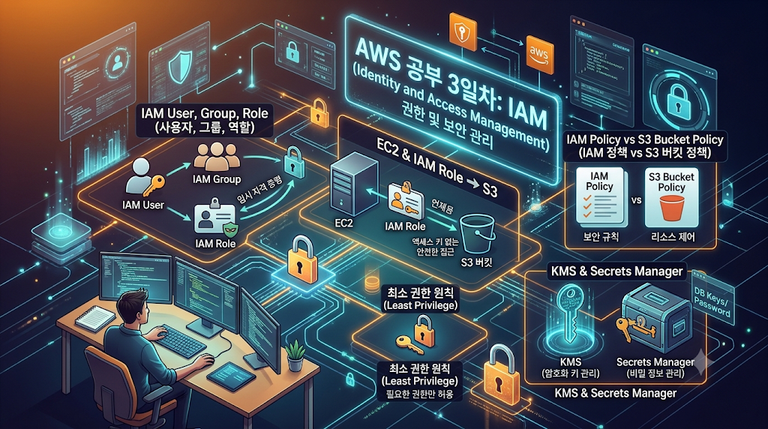
AWS SAA 공부 3일차 — IAM, AWS 리소스의 권한 관리 방식을 이해하다
2일차에는 VPC Networking을 공부하면서 Route Table, Internet Gateway, NAT Gateway의 역할과 Security Group, NACL의 차이를 정리했다. 네트워크를 통해 트래픽이 어디로 이동하는지 이해하는 과정이었다. 그런데 네트워크 연결이 정상이라고 해서 모든 작업을 수행할 수 있는 것은 아니다. 서버가 S3에 접근할 수 있는 네트워크 환경을 갖추고 있더라도, 해당 작업을 수행할 권한이 없다면 파일을 읽을 수 없다. 반대로 권한이 … AWS SAA 공부 3일차 — IAM, AWS 리소스의 권한 관리 방식을 이해하다 계속 읽기
